Intrusione massiva nei sistemi di Montecitorio
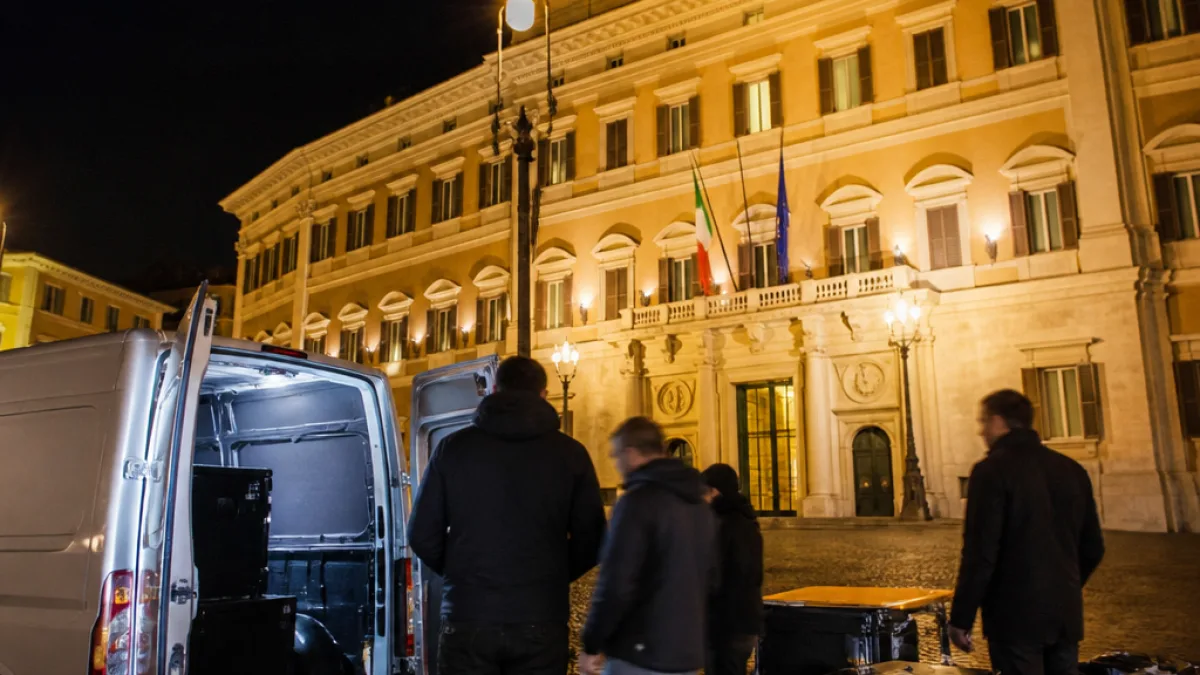
I sistemi informatici della Camera dei deputati sono stati oggetto, nei giorni scorsi, di un attacco informatico massivo che ha coinvolto numerose caselle di posta elettronica riconducibili a parlamentari. Tra gli indirizzi interessati figura anche la casella attribuita a Giorgia Meloni nella veste di deputata.
Fonti di Montecitorio hanno descritto l'episodio come un fenomeno che «non ha carattere di emergenza» e hanno sottolineato che i tecnici dell'istituzione hanno mantenuto il controllo dei sistemi durante le operazioni di risposta. Le misure di difesa dispiegate si sono svolte in coordinamento con l'Agenzia per la cybersicurezza nazionale (Acn), con l'attivazione di un protocollo specifico di collaborazione.
«Si tratta di una questione che non ha carattere di emergenza ... sono state messe in campo tutte le misure di protezione, anche in collaborazione con Acn» — Montecitorio
Palazzo Chigi ha precisato che l'indirizzo di posta menzionato come riconducibile a Meloni non è l'account utilizzato dalla presidente del Consiglio per le comunicazioni ufficiali di governo.
Contromisure attivate e quadro più ampio
Secondo le stesse comunicazioni, le contromisure adottate possono comprendere la temporanea disattivazione di alcune funzionalità dei sistemi informatici, secondo prassi consolidate in questi casi. Montecitorio ha inoltre segnalato che negli ultimi giorni si è registrata un'intensificazione di analoghi tentativi di intrusione e di pressioni sui sistemi informatici rivolti anche ad altre istituzioni nazionali, europee e internazionali.
- Attacco: interessa caselle di posta elettronica di numerosi parlamentari;
- Coinvolgimento di una casella attribuita a Giorgia Meloni come deputata; Palazzo Chigi chiarisce che non si tratta dell'account utilizzato per la posta di governo;
- Intervento congiunto dei tecnici della Camera e dell'Agenzia per la cybersicurezza nazionale secondo un protocollo operativo.
Le autorità della Camera hanno qualificato l'episodio come gestito e privo di carattere emergenziale, pur rimanendo nell'ambito delle normali prassi di difesa informatica la possibilità di sospendere temporaneamente funzioni di rete per motivi di sicurezza.