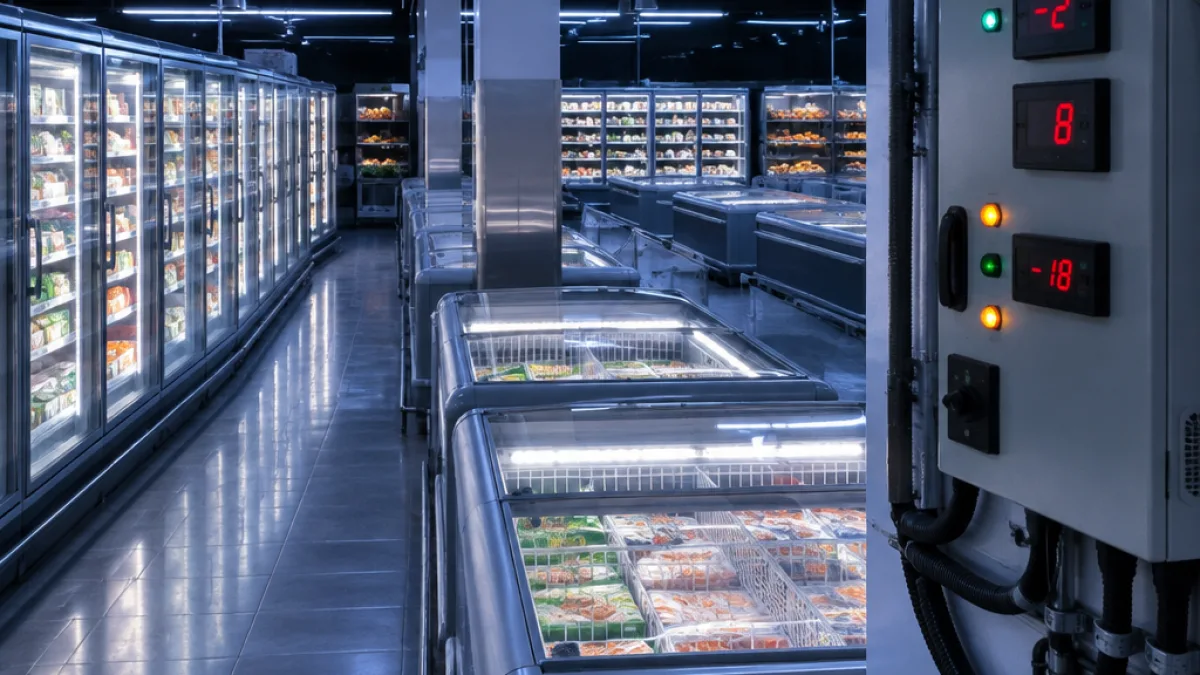
Almeno quattro supermercati a marchio Coop in Sicilia sono stati colpiti da un attacco informatico che ha alterato a distanza il funzionamento dei banchi frigoriferi e dei congelatori. Gli episodi, avvenuti nella notte tra il 1° e il 2 novembre, riguardano tre punti vendita nella zona di Catania e uno a Palermo, secondo il gruppo Radenza, società con sede a Modica che gestisce in franchising i negozi dell’insegna sull’isola.
Il controllo dei frigoriferi attraverso internet
Il bersaglio è stato il sistema di telecontrollo utilizzato per regolare le temperature e i cicli di sbrinamento degli impianti. Queste centraline possono essere raggiunte da remoto dai tecnici della manutenzione, senza un accesso fisico ai negozi. L’intrusione ha permesso di modificare i parametri dei banchi destinati ai prodotti surgelati, con un aumento delle temperature e il rischio di compromettere la merce conservata.
Il direttore generale del gruppo, Giuseppe Spadaro, ha riferito all’Ansa che nei punti vendita interessati alcuni alimenti sono stati gettati e che sono in corso le verifiche sui danni. In parte dei negozi il funzionamento degli impianti è stato ripristinato. L’amministratore delegato Danilo Radenza ha invece ricondotto l’episodio a un accesso illecito alla rete di controllo.
«Abbiamo verificato che si tratta di un attacco al nostro sistema di telecontrollo dei banchi surgelati».
Le indagini e le segnalazioni
Sul caso indaga la Polizia postale, il reparto della Polizia di Stato competente per i reati informatici. L’azienda ha inoltre informato l’Agenzia per la cybersicurezza nazionale, che raccoglie le segnalazioni degli incidenti e coordina, attraverso il CSIRT Italia, le attività di risposta alle emergenze digitali.
- Catania: almeno tre supermercati interessati;
- Palermo: almeno un punto vendita coinvolto;
- Sistemi colpiti: centraline per temperatura e sbrinamento dei banchi frigoriferi;
- Autorità informate: Polizia postale e Agenzia per la cybersicurezza nazionale.
Un’ondata che coinvolge più Paesi
L’episodio siciliano si colloca in una serie di attacchi contro sistemi di refrigerazione commerciale segnalati nella stessa notte in diversi Paesi europei, dal Belgio alla Svezia. La caratteristica comune è l’intervento da remoto sui dispositivi che governano la catena del freddo, un’infrastruttura essenziale per la distribuzione degli alimenti.
Il gruppo Radenza ha avviato anche un’indagine interna per ricostruire l’accesso ai sistemi e quantificare le perdite. Le verifiche dovranno stabilire l’estensione dell’incursione, quali apparati siano stati modificati e se l’attacco abbia prodotto effetti ulteriori rispetto all’alterazione delle temperature e alla perdita di una parte dei prodotti.